바로AI 이슈 분석
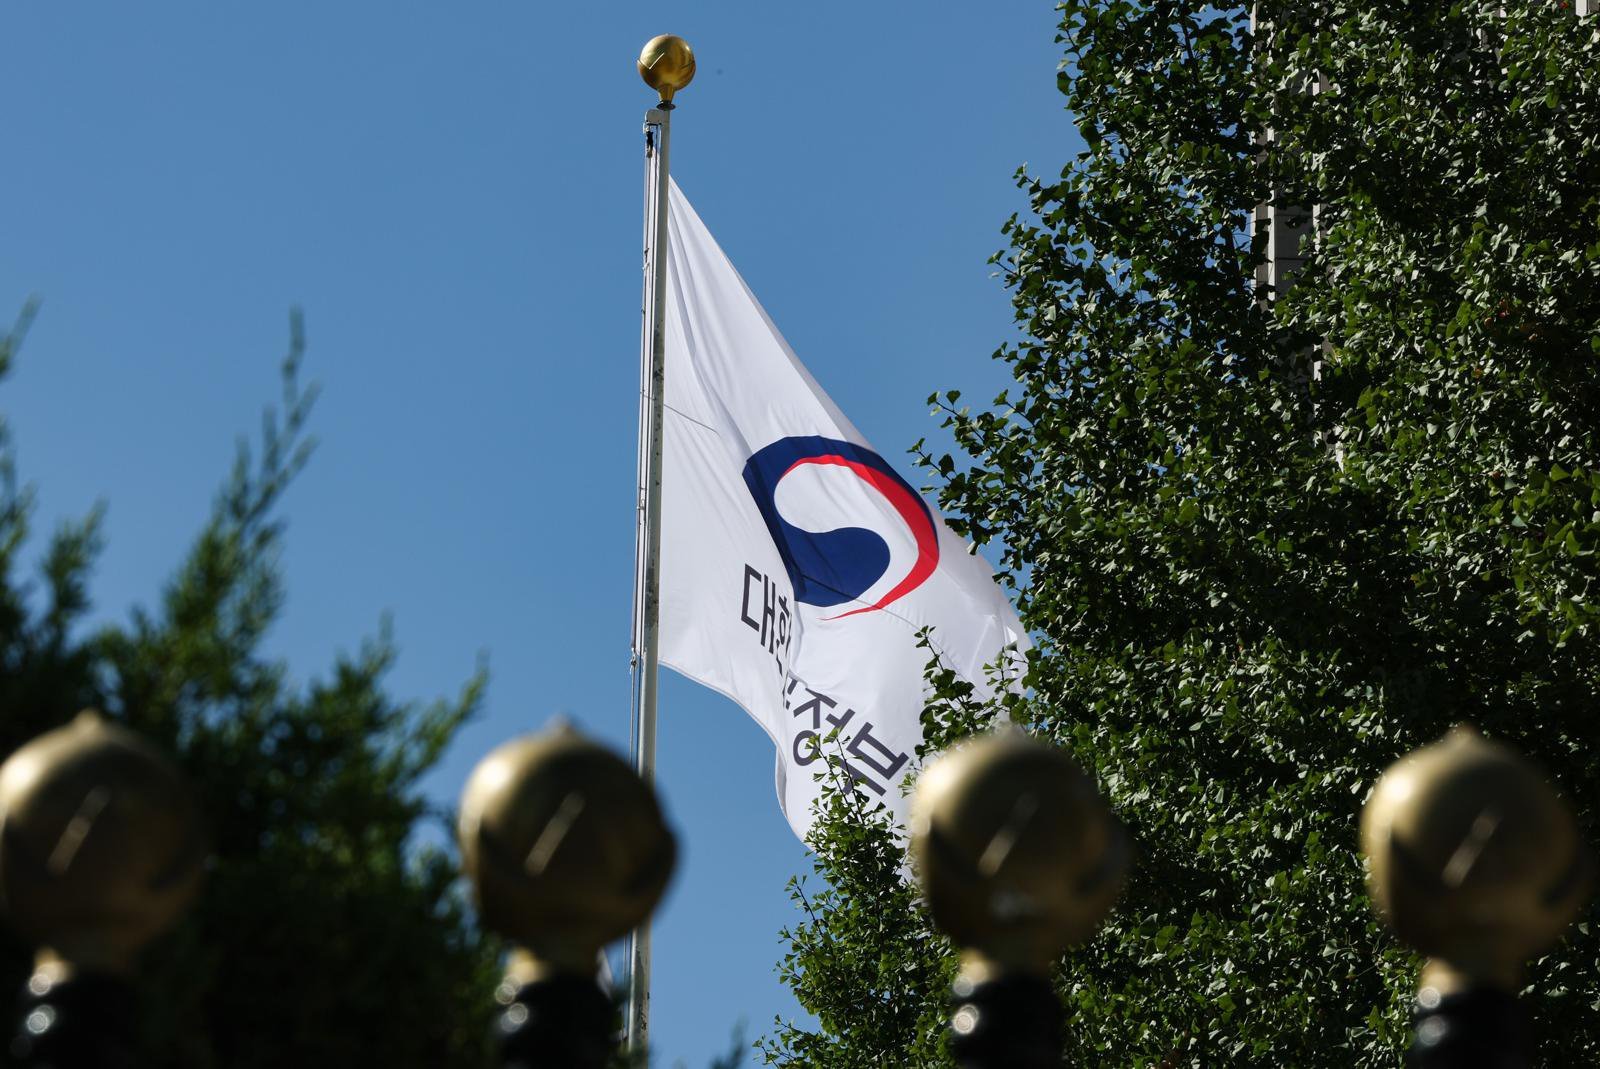
금융권 해킹에 정부 비상대응…기업 2만8천곳 보안점검 권고
최근 금융권에서 잇따라 해킹 사고가 발생하자 과학기술정보통신부가 한국인터넷진흥원(KISA)과 함께 긴급 대응체계를 가동하고 24시간 비상대응에 들어갔다. 정부는 유사 공격의 민간 확산을 막기 위해 주요 기업에 대한 모니터링과 침해사고 대응을 강화하고, 약 2만8천 곳 기업에 보안 점검을 권고했다.
발행 업데이트

취재 범위
- 연합뉴스
- 조선일보
- 경향신문
각 언론사의 관점
연합뉴스
연합뉴스는 금융권 해킹 사고를 계기로 과기정통부와 KISA가 긴급 대응체계를 가동하고, 민간 분야로의 확산 및 추가 피해를 막기 위한 조치를 강화하는 상황을 중심으로 사실 위주로 전달한다. 기사에서는 KISC 24시간 비상대응, 주요 기업 모니터링·인력 보강, 2만8천개 기업 보안점검 권고, 해외 공격자 IP의 클라우드사 공유 등 정부·유관기관의 대응 수단과 공조를 강조하는 프레이밍을 사용한다.
조선일보
조선일보는 금융권 해킹이 잇따르자 과기정통부가 KISA와 함께 비상 대응 체계를 가동하고, 유사 공격의 민간 확산을 막기 위해 대응 인력 증원·모니터링 강화·비상출동조 상시 대기 등 조치를 취했다고 사실 중심으로 전한다. 동시에 CISO 신고 기업 2만8000곳에 보안 점검을 권고하고 ‘보호나라’·C-TAS를 통한 위협정보 공유, 해외 공격자 IP 차단 요청 등 정부의 선제적 확산 차단 프레임을 강조한다.
경향신문
경향신문은 금융권에서 잇따른 해킹을 계기로 과기정통부가 KISA와 함께 24시간 비상대응체계를 가동하고, 모니터링·대응인력 보강·위협정보 공유 확대 등 범정부 차원의 대응을 강화하는 상황을 중심으로 사실을 전달한다. 또한 CISO 신고기업 2만8000곳에 보안점검을 권고하고 클라우드 사업자에 차단 조치를 요청하는 등 민간으로의 확산 방지에 초점을 맞춘다. 해킹 양상에 대해서는 동일 공격자 IP와 AI 도구를 활용한 자동화 공격 가능성을 금융당국 추정으로 제시해 위협의 조직성과 확산 위험을 부각한다.
출처 3개
이 이슈를 다룬 기사예요. 눌러서 원문을 확인해 보세요.
AI 생성 고지
- 각 언론사의 관점 요약은 AI가 원문을 분석해 생성했으며, 원문과 차이가 있을 수 있습니다.
- 정확한 내용은 각 기사 원문을 확인해 주세요.
AI 자동 생성 · 원문 충실성 검증 적용