바로AI 이슈 분석
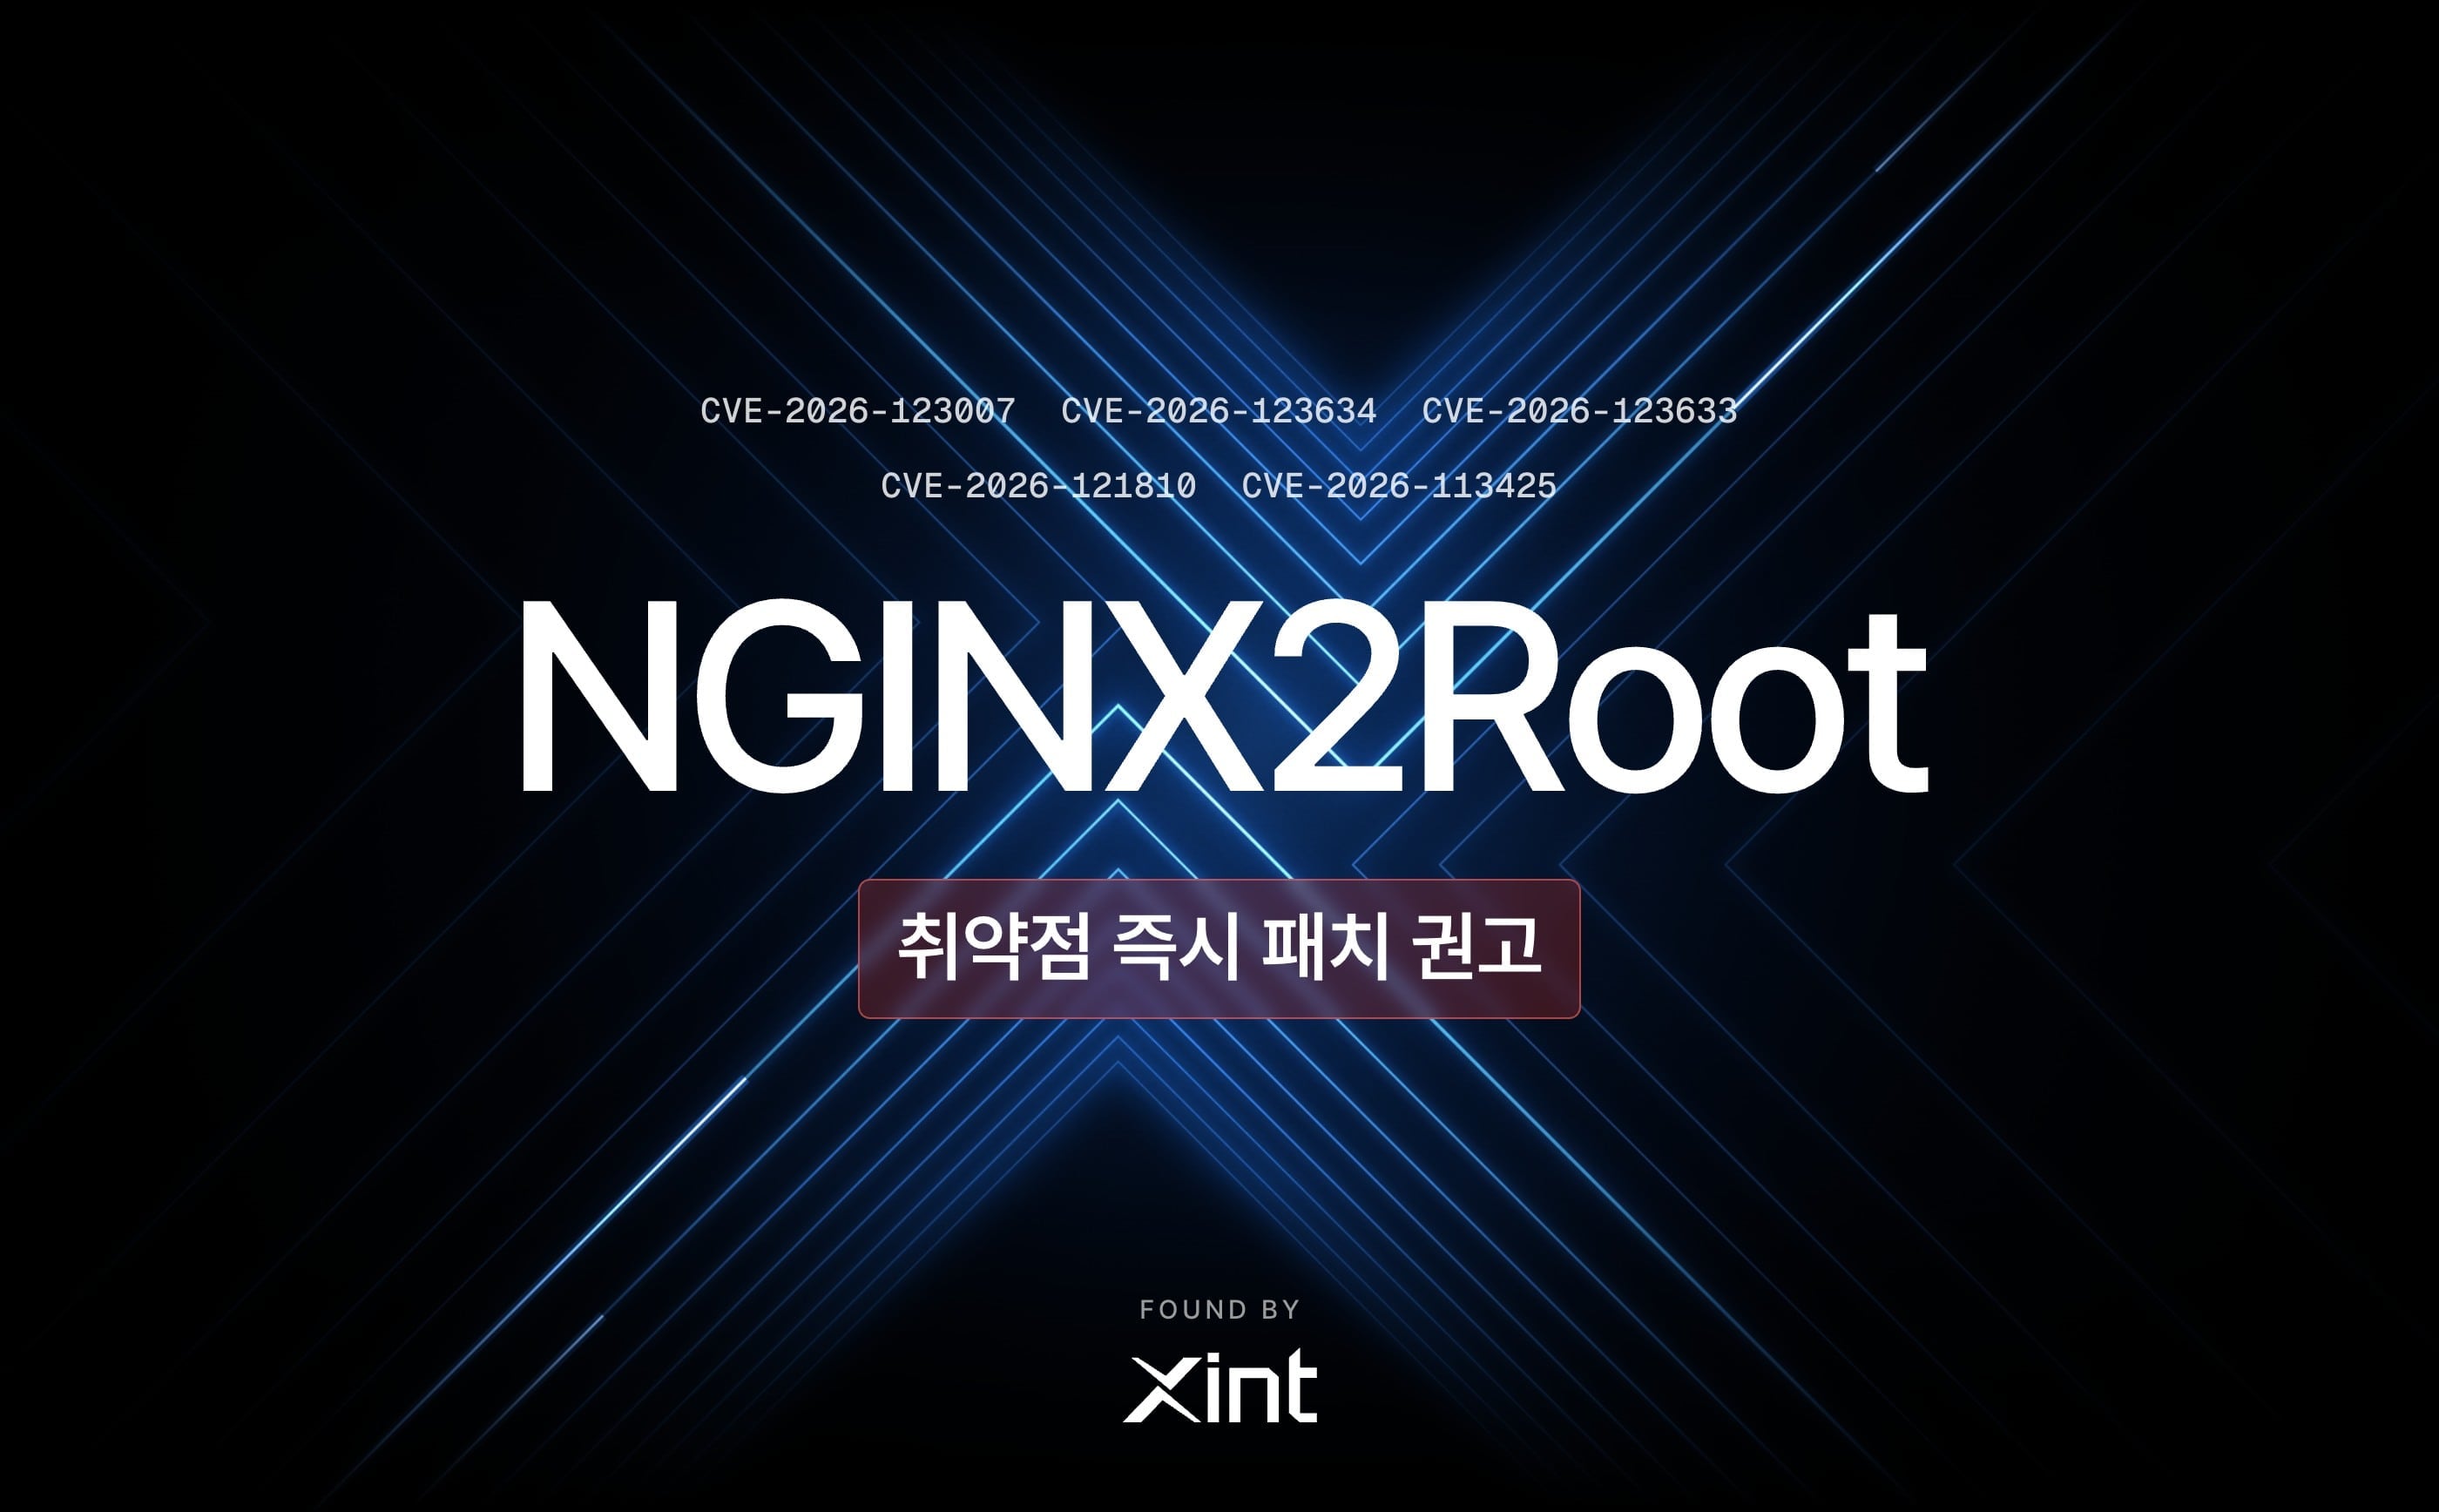
전 세계 웹사이트 30%가 쓰는 ‘엔진엑스’서 치명적 취약점 발견
전 세계 웹사이트에서 널리 사용되는 웹 서버 소프트웨어 엔진엑스(NGINX)에서 인증 없이 원격으로 악성 코드를 실행할 수 있는 치명적 보안 취약점 5건이 발견됐다. 보안 기업 티오리는 이 취약점들을 공개하며, 이 중 4건은 인공지능(AI)이 인간 전문가 개입 없이 자율적으로 찾아낸 것으로 전해졌다고 밝혔다.
발행 업데이트
취재 범위
- 조선일보
- 경향신문
- SBS
각 언론사의 관점
조선일보
조선일보는 전 세계 웹사이트 약 30%가 사용하는 엔진엑스에서 인증 없이 원격 코드 실행이 가능한 ‘치명적’ 취약점 5건이 발견됐고, 광범위한 인터넷 서비스에 영향을 줄 수 있어 긴급 패치가 필요하다는 사실을 중심으로 전한다. 동시에 리눅스 커널 취약점과 연계 시 루트 권한 탈취까지 가능하다는 점을 부각해 위험성을 강조한다. 논조는 티오리의 AI 기반 플랫폼이 짧은 시간 내 취약점을 탐지·PoC까지 만들었다는 대목과 함께, 공격·방어 모두에서 AI 속도가 빨라져 기존 인력 중심 대응만으로는 한계가 있다는 ‘AI 보안 전환’ 프레임을 강조한다.
경향신문
경향신문은 전 세계 웹사이트의 핵심 인프라로 쓰이는 엔진엑스에서 인증 없이 원격 코드 실행이 가능한 치명적 취약점 5건이 발견됐고, 악용 시 관리자 권한 탈취로 이어질 수 있다는 점을 사실로 전한다. 동시에 이번 취약점 중 4건을 자율형 AI가 인간 개입 없이 짧은 시간 내 찾아냈다는 대목을 전면에 내세워, AI 발전이 공격·악용 속도를 높여 기존의 인간 중심 방어 방식만으로는 대응이 어려워질 수 있다는 ‘AI발 보안 위협 가속’ 프레이밍을 강조한다.
출처 3개
이 이슈를 다룬 기사예요. 눌러서 원문을 확인해 보세요.
AI 생성 고지
- 각 언론사의 관점 요약은 AI가 원문을 분석해 생성했으며, 원문과 차이가 있을 수 있습니다.
- 정확한 내용은 각 기사 원문을 확인해 주세요.
AI 자동 생성 · 원문 충실성 검증 적용