바로AI 이슈 분석
기획처, 미래에셋운용 해킹 사고 점검…"정보보안 관리 강화"
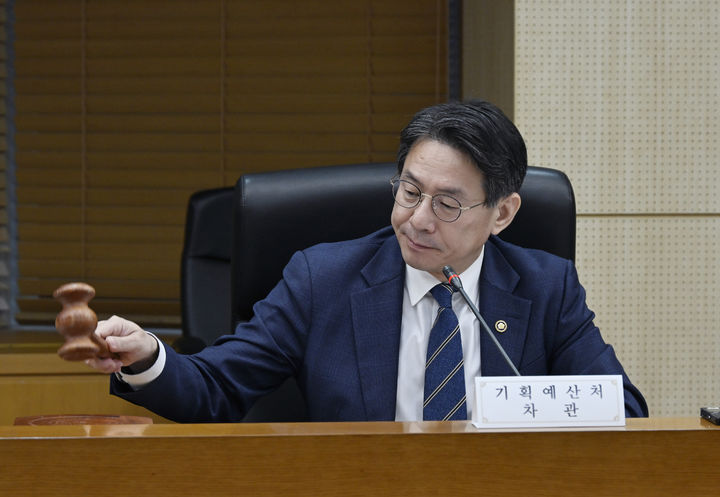
기획예산처는 연기금투자풀 주간운용사인 미래에셋자산운용에서 발생한 해킹 사고와 관련해 기금자산운용정책위원회를 열고 정보보안 관리 체계 점검과 재발 방지 대책 강화를 요구했다. 금융당국도 미래에셋그룹 계열사 해킹 침해사고에 대한 현장점검에서 일부 법 위반 사항을 확인했으며, 다음 주 전 업권 대상 보안 간담회를 열 계획이라고 밝혔다.
발행 업데이트
취재 범위
- 뉴시스
- 연합뉴스
각 언론사의 관점
뉴시스
뉴시스는 기획예산처가 연기금투자풀 주간운용사인 미래에셋자산운용의 해킹 피해를 계기로 정보보안 관리 체계 전반 점검과 재발 방지 대책을 요구했다고 사실 중심으로 전한다. 논조는 공공자금을 운용하는 민간 금융기관에 ‘책임성·신뢰성’과 높은 보안 수준을 주문하고, AI 발전 등으로 고도화되는 사이버 위협에 대응해 정부 차원의 관리·감독 및 제도개선 필요성을 강조하는 프레이밍이다. 동시에 연기금투자풀의 운용 규모 확대와 대체투자 증가를 언급하며, 안정성·유동성·수익성 원칙을 지키면서 민간투자 촉진 역할도 수행해야 한다는 기획처의 메시지를 부각한다.
연합뉴스
연합뉴스는 금융감독원이 미래에셋생명·미래에셋자산운용 해킹 사고를 현장점검한 결과 전자금융거래법·신용정보법 등 일부 위반사항을 확인했고, 피해 규모와 표적 공격 가능성까지 언급하며 사안을 ‘금융권 보안 리스크’로 다룬다고 전한다(사실). 논조는 당국이 검사 인력 부족 속에서도 점검반을 우선 투입하고, 580개사 체크리스트 배포 및 업권별 간담회 등 후속조치를 신속히 확대하는 ‘관리·대응 강화’ 프레임을 강조한다(관점).
출처 2개
이 이슈를 다룬 기사예요. 눌러서 원문을 확인해 보세요.
AI 생성 고지
- 각 언론사의 관점 요약은 AI가 원문을 분석해 생성했으며, 원문과 차이가 있을 수 있습니다.
- 정확한 내용은 각 기사 원문을 확인해 주세요.
AI 자동 생성 · 원문 충실성 검증 적용